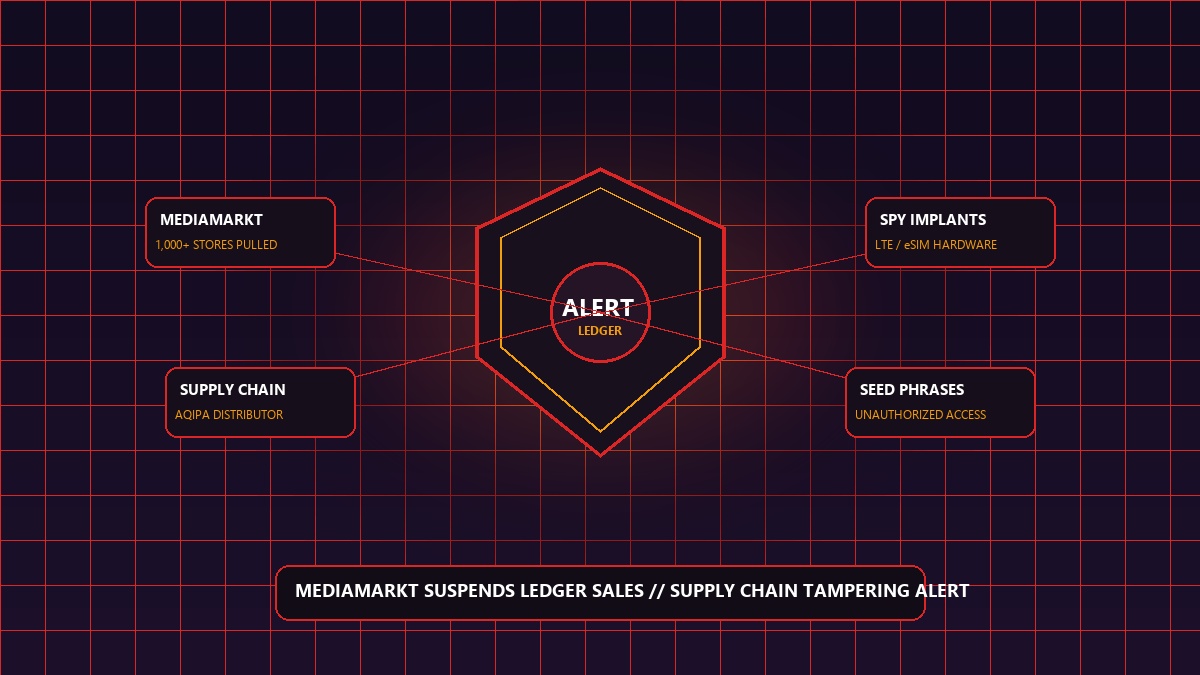
در یکی از نگرانکنندهترین و بیسابقهترین رخدادهای امنیتی در حوزه داراییهای دیجیتال، گروه خردهفروشی بزرگ مدیامارکتساتورن (MediaMarktSaturn)، بزرگترین فروشگاه زنجیرهای لوازم الکترونیکی مصرفی در اروپا، فروش تمامی مدلهای کیفپول سختافزاری لجر (Ledger) را در بیش از ۱۰۰۰ شعبه فیزیکی و وبگاههای آنلاین خود در ۱۱ کشور اروپایی به حالت تعلیق کامل درآورد. این اقدام اضطراری که در تاریخ ۱۴ اکتبر ۲۰۲۶ (۲۳ مهر ۱۴۰۵) به مرحله اجرا درآمد، پس از افشاگریهای مستند کارشناسان امنیتی مبنی بر وجود دستکاریهای فیزیکی خطرناک و جاسازی بردهای جاسوسی و ماژولهای انتقال داده در دستگاههای عرضهشده در زنجیره توزیع خردهفروشی رخ داده است.
مکانیزم نفوذ سختافزاری: برد جاسوسی و ماژول سلولار پنهان
مهاجمان چگونه توانستهاند امنترین کیفپولهای سرد بازار را هدف دستکاری قرار دهند؟ ماجرا زمانی فاش شد که یک محقق مستقل امنیت سایبری در آلمان پس از خریداری دو دستگاه لجر از دو شعبه مجزای مدیامارکت، متوجه بستهبندی نامتعارف و سپس تغییرات غیرمعمول در معماری داخلی مدار چاپی (PCB) شد. کالبدشکافی آزمایشگاهی نشان داد که دستگاهها حاوی سیمکشیهای اضافه و یک ماژول ارتباطی مینیاتوری مجهز به فناوری LTE / eSIM بودهاند.
این تراشه پنهان به گونهای برنامهریزی شده بود که بدون ایجاد هیچگونه اختلال در ظاهر نرمافزاری یا فرآیند راهاندازی اولیه والت، در لحظهای که کاربر عبارت بازیابی ۲۴ کلمهای (Seed Phrase) را روی صفحه دستگاه مشاهده و تایید میکند، این عبارات کلیدی را ثبت و از طریق شبکههای مخابراتی تلفن همراه به سرورهای فرماندهی مهاجمان ارسال نماید.
| شاخص مقایسهای | امنیت طراحی پایه کارخانه لجر (Secure Element) | آسیبپذیری زنجیره تأمین فیزیکی (Supply Chain Attack) |
|---|---|---|
| هدف نفوذ | تراشه امنیتی ایزوله با گواهینامه فرانسوی ANSSI | نصب فیزیکی قطعات رابط میان میکروکنترلر و نمایشگر |
| روش سرقت کلمات کلیدی | تقریباً غیرممکن در برابر حملات نرمافزاری از راه دور | شنود مکانیکی سیگنالها و ارسال خودکار از بستر سیمکارت داخلی |
| مسئولیت و نقطه ضعف | تیم مهندسی و کارخانه اصلی لجر در فرانسه | واسطهها، انبارداری و شبکه توزیع منطقهای (Distributors) |
| واکنش خردهفروشان اروپایی | عرضه گسترده در ویترین فروشگاههای معتبر | توقف کامل فروش در بیش از ۱۰۰۰ فروشگاه مدیامارکت |
ردپای توزیعکننده منطقهای و ارتباط با پرونده جنجالی کریپتوبیلیس
محصولات آلوده از چه طریقی وارد قفسههای بزرگترین فروشگاه لوازم الکترونیکی اروپا شدهاند؟ بررسی اسناد لجستیکی مدیامارکت نشان داد که محمولههای مشکوک دستگاههای لجر از طریق توزیعکننده بزرگ الکترونیک اروپایی موسوم به Aqipa GmbH تأمین شده بودند. این ماجرا شباهت تکاندهندهای با پروندهای مشابه در ماههای گذشته در جنوب شرق آسیا دارد که طی آن صدها دستگاه تغییریافته توسط توزیعکنندهای موسوم به CryptoBilis توزیع شد و به سرقت داراییهایی به ارزش بیش از ۹۳ میلیون دلار انجامید.
در پی اعلام این رویداد، تیم امنیتی لجر (Donjon) با انتشار بیانیهای تاکید کرد که هسته اصلی سیستمعامل و تراشههای امنیتی لجر دچار رخنه نشدهاند، اما به دلیل اثبات مداخله فیزیکی اشخاص ثالث در زنجیره توزیع، توقف موقت فروش را جهت تکمیل بازرسیهای فنی تایید میکند. همزمان، شرکت تتر نیز اعلام کرد آدرسهای والت مشکوک مرتبط با مهاجمان را که در حال پولشویی داراییهای مسروقه بودند در لیست سیاه قرار داده است.
توصیههای حیاتی به کاربران و اقدامات احتیاطی
کارشناسان اکیداً توصیه میکنند کاربرانی که طی هفتههای اخیر کیفپولهای لجر را از فروشگاههای واسطهای یا پلتفرمهای خردهفروشی فیزیکی خریداری کردهاند، تا زمان اعلام نتایج آزمایشگاهی رسمی، از وارد کردن مبالغ بالا خودداری نموده یا از دستگاههای جایگزین و تأمین مستقیم از کارخانه سازنده استفاده نمایند.
دارندگان داراییهای رمزارزی جهت مدیریت انتقال سرمایه و بررسی ارزش لحظهای داراییهای ذخیره خود میتوانند به صفحه قیمت بیت کوین (BTC) و برای پایش نقدینگی دلاری و دادههای استیبلکوینی به صفحه قیمت تتر (USDT) در پایگاه سلام بیت مراجعه کنند.
برای پیگیری اطلاعیهها و هشدارهای امنیتی رسمی سازنده، میتوانید مستقیماً به پرتال امنیتی شرکت لجر (Ledger.com) مراجعه نمایید.
هشدار امنیتی و سلب مسئولیت: این گزارش با هدف آگاهیبخشی امنیتی و حفاظت از داراییهای جامعه وب ۳ تهیه شده و حاوی هیچگونه توصیه مالی یا ترغیب به خرید و فروش ابزارهای معاملاتی نمیباشد. کاربران موظفاند پیش از انتخاب ابزارهای نگهداری سرد، راهنماهای امنیتی رسمی را به دقت مطالعه نمایند.
